Grundschutz++ und OSCAL: die maschinenlesbare Compliance-Ebene von openEduSuite
Ende Oktober 2026 hat das BSI Grundschutz++ veröffentlicht, den Nachfolger seiner IT-Grundschutz-Methodik, zusammen mit einem maschinenlesbaren Anforderungskatalog im OSCAL-Format. Zum ersten Mal kommt eine nationale Sicherheitsbaseline als Daten daher und nicht als gedrucktes Kompendium. openEduSuite hat daraus eine veröffentlichte Compliance-Ebene gemacht: einen gepinnten Katalog, ein OSCAL-Profil, einen System Security Plan, ein Evidenz-Ledger und CI-Validierung. Dieser Artikel erklärt, was Grundschutz++ ändert, wie die Ebene funktioniert und wo der Compliance-Stand des Projekts heute steht, mit allen Zahlen, die zum Zeitpunkt der Erstellung aus dem Repository gelesen wurden.
Dies ist ein Work-in-Progress-Bericht. Die maschinenlesbare Ebene ist live und CI-validiert, aber die Statuswerte sind eine Selbsteinschätzung, keine Zertifizierung, und 413 der 652 Anforderungen sind weiterhin als geplant verzeichnet. Die Roadmap unten nennt, was läuft, was geplant ist und wie die Zahlen ehrlich gehalten werden.
Was Grundschutz++ ändert
Grundschutz++, spezifiziert im BSI-Standard 300-1, ist das modernisierte Rahmenwerk des BSI für das Informationssicherheitsmanagement. Sein Anforderungskatalog, der Anwenderkatalog Grundschutz++, wird in der Stand der Technik Bibliothek des BSI veröffentlicht und löst das klassische IT-Grundschutz-Kompendium ab.
Zwei Änderungen sind für eine Plattform wie openEduSuite am wichtigsten:
- Anforderungen statt Bausteine. Wo das Kompendium Sicherheit über Bausteine organisierte, ordnet der neue Katalog sie Anforderungen in 20 Praktiken zu, jede mit einer stabilen Kennung wie
GC.1.1oderKONF.2.1. Jede Anforderung trägt Metadaten, die Maschinen auswerten können: ein Modalverb (MUSS, SOLLTE, KANN), ein Sicherheitsniveau, eine Aufwandsstufe, zugeordnete Gefährdungen und die Zielobjektkategorien, auf die sie zutrifft. - Von Anfang an maschinenlesbar. Der Katalog wird als JSON im OSCAL-Format verteilt, ausdrücklich damit Anforderungen in Werkzeuge geladen und Prüfungen automatisiert werden können. Das BSI nennt die Senkung des Aufwands für den Betrieb eines ISMS durch Automatisierung als Kernziel des Rahmenwerks.
Für Hochschulen, die auf dem ZKI IT-Grundschutz-Profil standardisiert haben, ist das eine Migration: Der Profiltext wurde gegen das Kompendium von 2022 geschrieben, während der Grundschutz++-Katalog eigene Kennungen und Strukturen verwendet. Das BSI veröffentlicht Mapping-Sammlungen zur Unterstützung des Übergangs, die zum Zeitpunkt der Erstellung noch als Entwurf markiert sind. Der frühere Artikel zur ZKI-IT-Grundschutz-Compliance dokumentiert den Ausgangspunkt dieser Arbeit; die hier beschriebene Ebene ist ihre Fortsetzung gegen den neuen Katalog.
OSCAL, das Format
OSCAL, die Open Security Controls Assessment Language, ist ein NIST-Standard, um Sicherheitsinhalte als strukturierte Daten auszudrücken. Die drei hier verwendeten Dokumenttypen sind der Katalog (die zu erfüllenden Anforderungen), das Profil (welche Anforderungen gelten und wie) und der System Security Plan oder SSP (wie ein konkretes System sie umsetzt und mit welcher Evidenz).
Weil OSCAL ein Austauschformat ist und kein Herstellerformat, können dieselben Artefakte in verschiedene Werkzeugketten importiert, verglichen und diffbar gemacht werden. Genau darum hat das BSI es für die Stand der Technik Bibliothek gewählt: Compliance-Berichte entstehen aus Daten, statt handschriftlich verfasst zu werden.
Ökosystem-Hinweis: Die OSCAL Foundation wird aufgelöst
Am 10. November 2026 hat die OSCAL Foundation angekündigt, sich aufzulösen. Die Non-Profit-Organisation, die Anfang 2025 gegründet worden war, um OSCAL zu verbreiten, weiterzuentwickeln und zu internationalisieren, nannte fehlende Nachfrage als Grund; heise online hat die Meldung berichtet (OSCAL Foundation löst sich auf).
Es lohnt sich, präzise zu sagen, was das für diese Ebene bedeutet und was nicht. OSCAL ist ein NIST-Standard; die Foundation war ein Community-Gremium darüber, nicht der Eigentümer. Das BSI, dessen Grundschutz++-Kataloge dieses Projekt pinnt und konsumiert, veröffentlicht weiterhin im OSCAL-Format und war laut dem Bericht selbst von der Ankündigung überrascht, ein Zeichen dafür, wie jung der Weg der verteilten Kataloge noch ist.
Für openEduSuite bleibt das Abhängigkeitsbild in der Substanz unverändert: Die im Repository gepinnten Schemata stammen vom NIST, der Katalog vom BSI, und jedes Artefakt wird von eigener Werkzeugkette aus committeten Daten erzeugt, nicht von einem Dienst der Foundation. Nichts in der Pipeline bricht, weil die Foundation ihre Arbeit einstellt.
Was sich ändert, ist das Risikobild am Rand: weniger Schwung im Werkzeug-Ökosystem, ein markenrechtlich geschützter Name, den ein künftiger Fork nicht behalten dürfte, und weniger Sicherheit, dass Drittanbieter-OSCAL-Dienste weiter gepflegt werden. Das ist als offenes Risiko im Register geführt statt ignoriert, und es ist ein weiterer Grund, die Artefakte committet, diffbar und portabel zu halten: Die Daten überleben jede einzelne Organisation im Ökosystem.
Die Compliance-Ebene
Eine gepinnte Quelle der Wahrheit
Der aufgelöste Grundschutz++-Katalog ist im Repository gepinnt, mit notierter CC-BY-SA-4.0-Lizenz und dokumentierter Herkunft, zusammen mit gepinnten OSCAL-1.1.2-Schemas. Updates sind bewusst: Ein Helfer holt eine neue Katalogversion, die strukturellen Änderungen werden geprüft, und die Validierung fängt Drift ab, bevor etwas Abweichendes committet wird. Keine der Prüfungen läuft gegen ein bewegliches Ziel.
Eine Zeile pro Anforderung
Die Quelle der Wahrheit der Ebene ist ein YAML-Ledger mit einem Eintrag pro Anforderung, aktuell 652 Einträge, die die oberste Kennungsebene jeder Anforderung im aufgelösten Katalog abdecken. Jeder Eintrag hält fest:
- scope: ob die Anforderung für die Plattform relevant ist oder nicht anwendbar
- status: umgesetzt oder geplant
- evidence: welche Komponenten im Repository einen umgesetzten Status belegen
- remarks: Kontext, wo nötig
Das Ledger wird deterministisch aus Seed-Mappings erzeugt und nicht per Hand redigiert, damit die Status konsistent bleiben und jede Regenerierung reproduzierbar ist. Eine zweite Datei listet die Evidenz-Komponenten mit ihren Pfaden im Repository, eine dritte trägt System-Metadaten wie die Autorisierungsgrenze und die Sensitivität.
Deterministischer Build und Validierung
Ein Build-Schritt überführt Ledger und Katalog in ein OSCAL-Profil und einen OSCAL-SSP, beide committet, sodass jede Änderung in der Versionskontrolle diffbar ist. Eine Validierung prüft danach vier Dinge: dass das Ledger in beide Richtungen vollständig ist (keine fehlenden Anforderungen, keine Waisen), dass jeder referenzierte Pfad existiert, dass die erzeugten Artefakte gegen die offiziellen OSCAL-Schemas validieren und dass die committeten Build-Artefakte nicht vom aktuellen Datenstand abgedriftet sind. Die Ebene ist durch 39 Tests abgedeckt.
CI führt die Validierung bei jeder relevanten Änderung aus. Die aktuelle Phase ist validierungs-only, sie meldet ohne zu blockieren; ein blockierendes Gate ist als nächste Phase geplant, sobald der Bestand stabil ist.
Wo der Compliance-Stand steht
Die Zahlen unten sind am 2026-11-13 aus dem committeten Ledger gelesen:
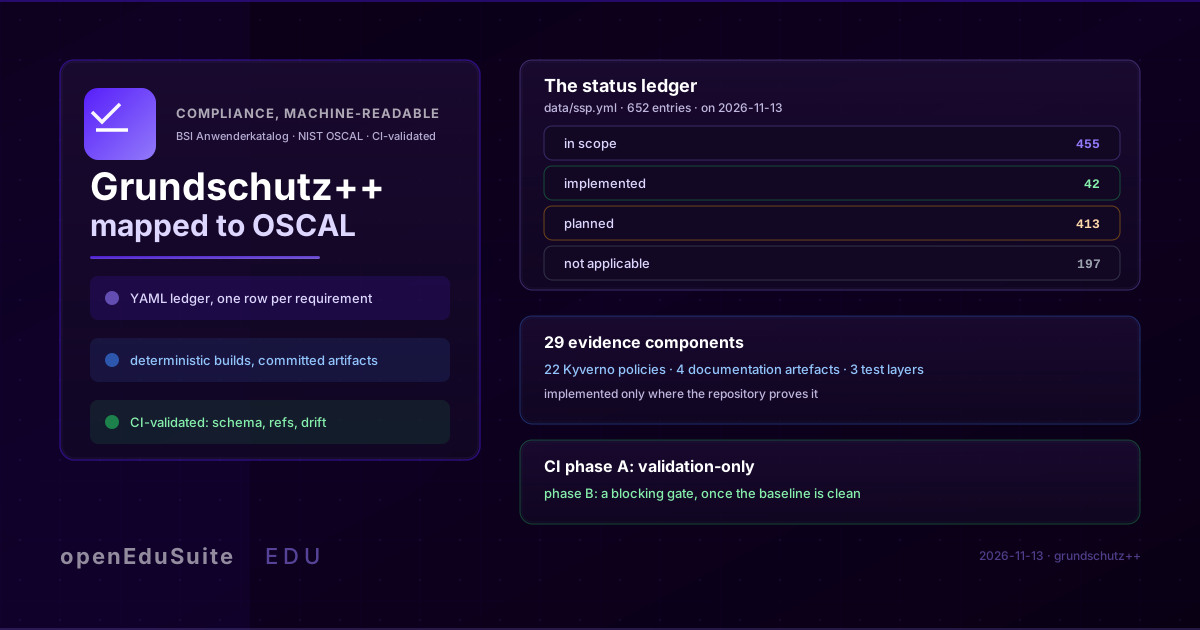
| Kennzahl | Wert | Bedeutung |
|---|---|---|
| Katalog-Import | 652 Anforderungen | Jede Anforderung der obersten Ebene des aufgelösten Katalogs ist im Ledger abgebildet |
| Im Scope | 455 | Anforderungen, die die Plattform selbst adressieren muss |
| Umgesetzt | 42 | Status, belegt durch Evidenz im Repository |
| Geplant | 413 | Anforderungen ohne Nachweis; das ist die offene Arbeit |
| Nicht anwendbar | 197 | Organisatorische Praktiken auf Ebene der betreibenden Institution |
| Evidenz-Komponenten | 29 | 22 Kyverno-Policies, 4 Dokumentations-Artefakte, 3 Test-Ebenen |
Ein Status implemented wird nur dort vergeben, wo das Repository etwas vorweisen kann: eine Kyverno-Policy, die nicht konforme Workloads ablehnt, einen dokumentierten Prozess oder einen Test, der die Kontrolle ausübt. Die 22 Kyverno-Policies aus der ZKI-Absicherungsarbeit, unter anderem zu TLS an Ingresses, Non-Root-Ausführung, Capability-Dropping, Netzsegmentierung und Backup-Annotationen, bilden den Großteil dieser Evidenz. Die 413 geplanten Anforderungen sind die technische Lücke, offen benannt statt als Prozentsatz.
Die 197 nicht anwendbaren Anforderungen sind organisatorische Praktiken: Governance, Personal, Gebäude, Sensibilisierung und Notfallplanung. Sie gehören zu jeder betreibenden Institution und ihrem ISMS, nicht zur Plattform, und die Ebene dokumentiert diese Grenze explizit, statt so zu tun, als könnte ein Softwareprojekt sie erfüllen.
Evidenz, keine Zertifikate
Es lohnt sich, präzise zu sagen, was das ist und was nicht. Die OSCAL-Ebene ist eine maschinenlesbare Selbsteinschätzung, keine BSI-Zertifizierung und kein Audit-Befund. Die anfänglichen Statuswerte sind Schätzungen, solange Evidenz noch gesammelt wird; eine Zeile implemented ist so stark wie das Artefakt, auf das sie zeigt, und der SSP ist ein lebendes Dokument, dessen Korrektheit in der Verantwortung der Sicherheits- und Betriebsfunktion liegt.
Der Sinn der Übung ist, dass die Einschätzung jetzt eine Menge prüfbarer Dateien ist und keine Folie. Jede Zeile kann Datei für Datei diskutiert werden, jeder Status kann von einer unabhängigen Seite geprüft werden, und nichts wird behauptet, was das Repository nicht zeigen kann.
Was das für Hochschulen bedeutet
- Von Haus aus importierbar. Eine Institution kann den SSP in ihre eigenen ISMS-Werkzeuge laden und gegen ihr Anforderungspaket abgleichen, mit denselben Kennungen, die das BSI veröffentlicht.
- Vergleichbar. Weil die Evidenz an stabilen Anforderungs-Kennungen hängt, lassen sich Lösungen in denselben Zeilen vergleichen statt gegen selbst geschriebene Checklisten.
- Migrationsfreundlich. Die Kyverno-Policy-Evidenz übersteht den Wechsel aus der ZKI-Kompendium-Ära zu Grundschutz++ weitgehend unverändert, genau die Kontinuität, die eine Hochschul-Migration braucht.
- Ergänzung, kein Ersatz. Die Evidenz der Plattform deckt den technischen Stack ab; die organisatorischen Praktiken bleiben die ISMS-Arbeit der Institution selbst. Beides fügt sich zusammen, weil die Ebene die Grenze zwischen ihnen dokumentiert.
Work in progress: die Roadmap
Die Compliance-Ebene wird bewusst in Phasen ausgeliefert, und die Phasen gehören zur öffentlichen Dokumentation:
- Phase A (live): validierungs-only-CI. Jede Änderung wird gegen die OSCAL-Schemas, die Vollständigkeit des Ledgers, die Evidenzpfade und Drift geprüft, und die Ergebnisse werden ohne Blockade gemeldet.
- Phase B (geplant): ein blockierendes Gate. Sobald der Bestand stabil ist, geht CI vom Melden zum Verweigern von Änderungen über, die das Ledger inkonsistent machen.
- Evidenz-Verfeinerung (laufend): Die 413 geplanten Anforderungen werden nur dann zu umgesetzt verschoben, wenn Evidenz im Repository landet, Policy für Policy.
- Katalog-Sync (laufend): Der gepinnte Katalog folgt neuen Releases der Stand der Technik Bibliothek, bewusst geprüft und committet.
- Ökosystem (neu, Kontingenz vorhanden): Die OSCAL Foundation hat am 10. November 2026 ihre Auflösung angekündigt. NIST bleibt Eigentümer des OSCAL-Standards und das BSI veröffentlicht die Grundschutz++-Kataloge weiterhin in OSCAL; diese Ebene hängt nicht von der Foundation ab. Das verbleibende Ökosystem-Risiko ist im Register geführt; die schriftliche Kontingenz — ein werkzeugunabhängiger Artefakt-Export-Pfad, gepinnte+abrufbare NIST-Schemas und BSI-Katalog sowie ein Re-Verifizierungsschritt bei jedem Katalog-Sync — ist am 14. November 2026 in
oscal/README.mdgelandet (CG-005).
Die Zahlen oben sind eine Momentaufnahme aus dem committeten Ledger zum angegebenen Datum. Das Ledger, die erzeugten OSCAL-Artefakte und diese Roadmap sind öffentlich; dieselben Werte kann jeder jederzeit erneut lesen, und sie werden sich erwartbar ändern, während die Phasen voranschreiten. Auf institutioneller Seite ist der SSP dafür gedacht, in den ISMS-Dialog adoptierender Hochschulen zu fließen, statt ihn zu ersetzen.
Call to Action
- Evidenz lesen: die Grundschutz++-Übersicht auf bsi.bund.de und die Stand der Technik Bibliothek auf GitHub.
- Der Methode folgen: den SSP-Ansatz mit der Lieferketten-Evidenz-Pipeline vergleichen, wo dasselbe Prinzip auf der Container-Ebene angewendet wird.
- Community: Feedback zum Mapping und zu den Statuswerten ist in der openEduSuite-Community willkommen: Matrix-Kanal
#opendesk-ce-public:matrix.openedusuite.org.
Compliance als Daten: jede Zeile, jeder Status, jedes Artefakt prüfbar.