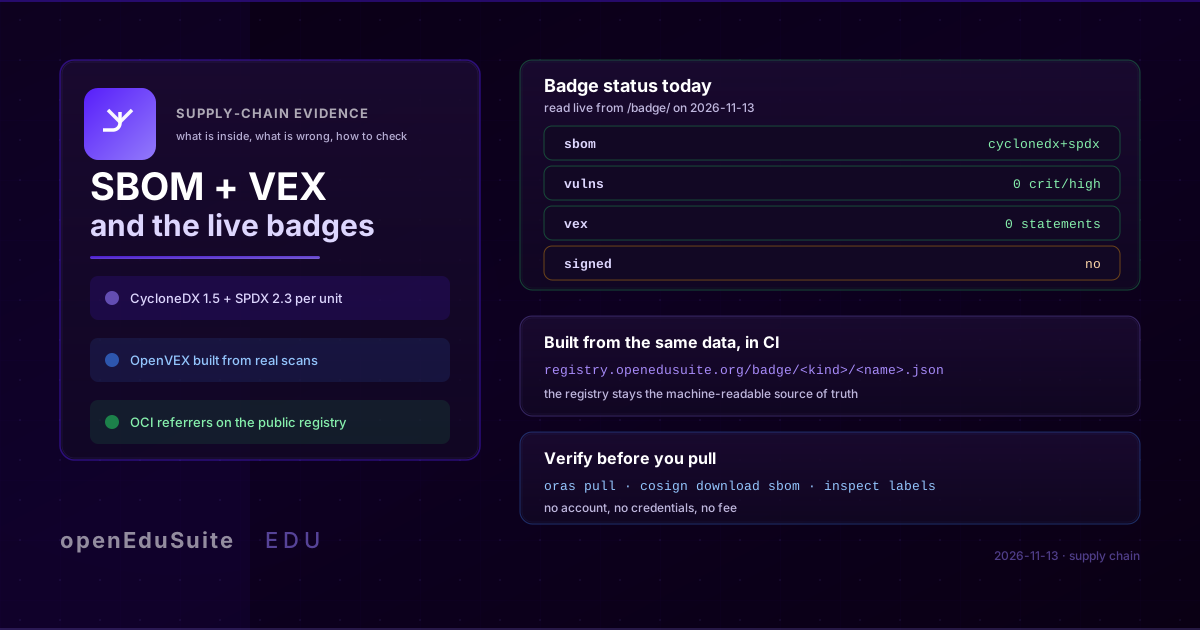
SBOM, VEX und Supply-Chain-Badges: Wo openEduSuites Transparenz heute steht
Das openEduSuite-Projekt erzeugt inzwischen eine Software-Stückliste in zwei maschinenlesbaren Formaten, hängt ein VEX-Dokument an, das angibt, was als verwundbar bekannt ist, und liefert Live-Badges für seine Artefakte aus der eigenen öffentlichen Registry aus. Das Pinnen einer Abhängigkeit ist nur die halbe Lieferkettentransparenz; die andere Hälfte ist zu veröffentlichen, was drin ist, was bekannt falsch ist und wie man es prüft. Dieser Artikel beschreibt diese Evidenz-Pipeline, die vier Badges, die sie erzeugt, und was sie aktuell anzeigen, einschließlich der Lücken.
Dies ist ein Work-in-Progress-Bericht, aber das Register, das ihn steuert, ist zügig abgearbeitet worden: Zwischen dem 13. und 16. November 2026 hat sich die Abdeckung von einem einzelnen Referenz-Image auf die gesamte ausgelieferte Flotte ausgeweitet. Jedes ausgelieferte Image ist heute in einem kanonischen, CI-geprüften Inventar erfasst, per Digest an seiner Quell-Registry attestiert und mit echter Layer-Inventarliste gescannt; eine Monitoring-Ebene beobachtet die veröffentlichten SBOMs zwischen den Releases; und die VEX-Analyse, die früher manuell war, ist jetzt ein automatisierter, in CI committeter Workflow. Das Gap-Register unten nennt trotzdem Punkt für Punkt, was fertig ist, was teilweise ist und was fehlt, damit hier nichts auf Treu und Glauben genommen werden muss.
Was eine SBOM ist und warum sie zählt
Eine Software-Stückliste (Software Bill of Materials, SBOM) ist eine maschinenlesbare Inventarliste der Komponenten, aus denen eine Software besteht. Zwei offene Standards dominieren: CycloneDX, gepflegt unter dem Dach der OWASP, und SPDX, gepflegt von der Linux Foundation. Sie listen Pakete, Versionen und häufig auch Lizenzen, Hashes und Lieferanteninformationen in einer Struktur, die Vulnerability-Scanner, Lizenzprüfungen und ISMS-Werkzeuge direkt konsumieren können.
Für eine Plattform, die eine breite Palette an Open-Source-Diensten integriert, ist eine SBOM der Unterschied zwischen Transparenz zu behaupten und sie belegen zu können. Jedes Projekt kann sagen, dass es seine Abhängigkeiten prüft; eine SBOM macht diese Prüfung zu einer Datei, die abgerufen, geparst und zwischen Versionen diffbar ist. Die Frage ist nicht, ob eine Stückliste nett zu haben ist, sondern ob sie das widerspiegelt, was tatsächlich gebaut wurde.
Zwei Formate, ein Build
openEduSuite erzeugt SBOMs auf drei Ebenen: pro Helm-Chart, pro veröffentlichtem Image und als plattformweite Aggregation. Jede Einheit entsteht in beiden Formaten, CycloneDX 1.5 und SPDX 2.3, sodass Konsumenten das Format wählen können, das ihre Werkzeuge sprechen.
Die Erzeugung passiert in CI bei jeder relevanten Änderung am Abhängigkeitssatz. Die Entsprechung zwischen Eingaben und Evidenz ist wichtig, aber ihre Stärke unterscheidet sich je nach Ebene: Bei Images, deren Inhalt in das SBOM gescannt wird, ist sie direkt; bei Charts hält das SBOM fest, was das Chart deklariert, nicht, was in den ausgerollten Layern steckt. Der Abschnitt zur Evidenztiefe unten zieht diese Linie präzise. Für die Nix-gebauten Images ist der Abhängigkeitsgraph konstruktionsbedingt reproduzierbar, wie der frühere Artikel zur Nix-Migration beschreibt; bei klassischen Builds trägt der Scan-Schritt die Last.
VEX: Was als verwundbar bekannt ist
Eine SBOM beantwortet die Frage "Was ist drin?". Sie beantwortet nicht die Frage "Was davon ist ein Problem?". Diese zweite Frage ist Aufgabe von VEX, dem Vulnerability Exploitability eXchange, der jeder bekannten Schwachstelle einen Status pro Komponente zuordnet: nicht betroffen, betroffen, behoben oder in Prüfung.
openEduSuite erzeugt OpenVEX-Dokumente aus echten Scans. Die Scan-Ergebnisse werden in VEX-Statements überführt, sodass das Dokument konkret über den Zustand jeder Komponente spricht, statt nur CVEs aufzulisten. Zwei Designentscheidungen halten die VEX ehrlich:
- Ein Scan ohne kritische oder hohe Befunde erzeugt eine gültige VEX mit null betroffenen Statements.
- Ist der Scanner in der Umgebung nicht verfügbar, gibt die Pipeline ein gültiges, leeres VEX-Dokument aus, statt einen Status zu erfinden.
Die CI-Pipeline gated hart auf kritische und hohe Befunde: Ein Build, der einen einführt, schlägt fehl. Das VEX-Artefakt wird im Fehlerfall trotzdem veröffentlicht, sodass der Zustand auch dann sichtbar ist, wenn das Gate anschlägt.
Zwei spätere Ergänzungen halten dieses Gate ehrlich statt kosmetisch. Seit dem 16. November 2026 fließt die Schweregradeinstufung des Scanners in jedes VEX-Statement, sodass ein Konsument des Dokuments sieht, ob ein betroffener Befund kritisch, hoch, niedrig oder unbekannt ist, statt eine Leerstelle zu erhalten. Das Flotten-Delta-Gate liest dasselbe Feld; ein neu eingeführtes betroffenes kritisches oder hohes Statement bringt das Gate also allein aufgrund des Dokuments zum Scheitern, nicht aufgrund einer ungeprüften Annahme. Und was die VEX-Dokumente gemeinsam aussagen, wird inzwischen als Workflow statt als Einmalaktion analysiert: Ein täglicher CI-Job aggregiert jedes OpenVEX-Dokument in einen committeten Bericht mit datierten Snapshots, gated auf neue, nicht eingeordnete kritische und hohe Befunde gegenüber dem letzten committeten Bericht und reagiert ehrlich — ein Reconcile-Schritt stuft einen Befund nur bei Nachweis der Abwesenheit in aktuellen Scans auf behoben, und ein Propose-Schritt gibt nur von Menschen freigegebene Gruppierungsvorschläge aus.
Wo die Evidenz lebt: die öffentliche Registry
Veröffentlichungsziel ist die eigene Registry des Projekts unter registry.openedusuite.org, für alle ohne Konto lesbar. SBOM und VEX werden an Images als OCI-Referrer-Artefakte angehängt: Jedes Artefakt referenziert das Image-Manifest, zu dem es gehört, wodurch das Paar über die Registry-API unter /v2/<repo>/referrers/<digest> auffindbar und mit Standard-OCI-Werkzeugen wie oras abrufbar ist.
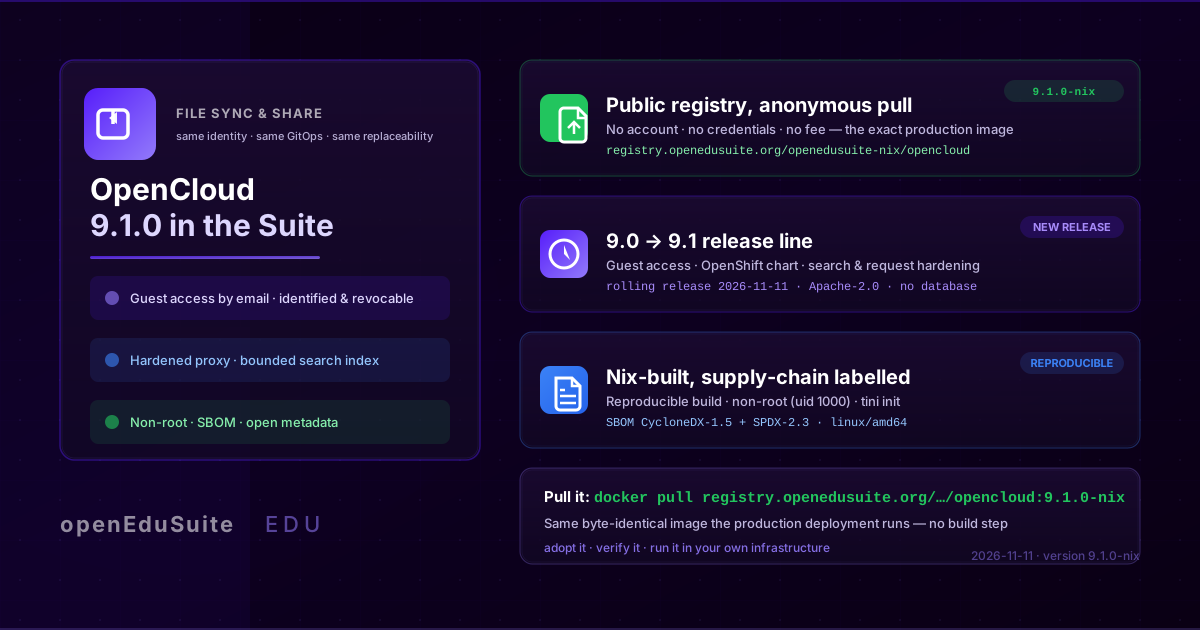
Das OpenCloud-Image, das die Pipeline veröffentlicht, openedusuite-nix/opencloud:9.1.0-nix aus dem früheren Artikel zur öffentlichen Registry, ist der aktuelle Referenzfall und löst zwei Referrer-Artefakte auf, eine CycloneDX-SBOM und ein OpenVEX-Dokument. Seit dem 13. November 2026 erzeugt die CI-Pipeline für die kuratierte Nix-Flotte unter openedusuite-nix/ eigene CycloneDX- und SPDX-SBOMs, legt sie an dasselbe Scan-Pflicht-Gate an und hängt beim Veröffentlichen Referrer über automatische Registry-Erkennung an. Am 14. November 2026 wurde der kanonische Satz an den liveen Registry-Katalog angeglichen: Alle 14 veröffentlichten Nix-Images werden erzeugt und gescannt (OpenCloud, caldav, element, weaviate, postgres-bbb, redis-bbb, discourse-postgres, dex, k8up, postgresql, cloudnative-pg, agentflow, helmfile, collab-dashboard); die frühere Liste führte sechs Einträge, die nie auf die eigene Registry gepusht wurden (sie laufen vom internen Cluster-Registry und sind auf Chart-Ebene abgedeckt). OpenCloud bleibt der live-verifizierte Referenzfall, die Referrer je Image darüber hinaus werden bei jedem Pipeline-Lauf bestätigt. Die plattformweite Aggregat-SBOM und -VEX liegen in einem eigenen Repository neben den Badges pro Image, und der gesamte Evidenzsatz wird von CI bei Releases und bei Updates des main-Zweigs neu erzeugt und veröffentlicht.
Seit dem 15. November 2026 reicht die Abdeckung über die Nix-Flotte hinaus bis zu allem, was die Plattform ausrollt. Ein kanonisches, CI-geprüftes Inventar der ausgelieferten Flotte ist mit der Pipeline committet: aktuell 192 eindeutige Image-Referenzen, aufgeteilt in 96 aus der eigenen Registry bzw. dem eigenen Flotten-Mirror bezogene und 96 direkt aus Upstream-Registries gezogene, alle per Versions-Tag oder Digest gepinnt. Jede Upstream-Einheit wird an ihrer Quell-Registry zu einem aktuellen Digest aufgelöst — ein Bearer-Token-Handshake, nie ein erfundener Wert — und mit Quelle und Zeitstempel festgehalten (96/96 attestiert, keine unaufgelöst). Diese Digests werden anschließend einzeln gescannt, sodass jedes ausgelieferte Upstream-Image ein eigenes SBOM mit seiner echten Layer-Inventarliste bekommt, statt der Deklaration des Charts.
Die Registry ist die maschinenlesbare Quelle der Wahrheit. Alles Weitere, auch die Badges, ist eine abgeleitete Sicht auf dieselben Daten.
Das Badge-System
Badges machen die maschinenlesbare Evidenz auf einen Blick lesbar und überall einbettbar, zum Beispiel in eine README-Datei eines Repositories. openEduSuite erzeugt seine eigenen Endpoint-Badges im Shields-Format in CI und liefert sie aus der eigenen Registry aus, unter /badge/<kind>/<name>.json. Den Endpoint selbst zu betreiben ist wichtig: Die Daten und die URL bleiben unter der Kontrolle des Projekts, und die Badges entstehen aus denselben Scan- und VEX-Ergebnissen, die auch als Artefakte veröffentlicht werden, nie von Hand geschrieben.
Jede Software-Einheit und die Plattform als Ganzes bekommen vier Badges:
| Badge | Bedeutung |
|---|---|
sbom |
Ob eine Stückliste existiert und in welchen Formaten |
vulns |
Anzahl kritischer und hoher Befunde aus dem letzten Scan |
vex |
Anzahl der VEX-Statements, die Komponenten als betroffen markieren |
signed |
Ob das Artefakt in der Pipeline als signiert verzeichnet ist |
Das JSON folgt dem Shields-Endpoint-Schema (label, message, color) und bittet Konsumenten, es fünf Minuten zu cachen; die Werte aktualisieren sich, sobald neue Evidenz veröffentlicht wird.
Was die Badges heute anzeigen
Live aus dem Plattform-Badge-Satz am 2026-11-16 (Payload-Zeitstempel 2026-11-15T23:17Z):
| Badge | Aktueller Wert | Bedeutung |
|---|---|---|
sbom |
cyclonedx+spdx |
Beide Formate werden für die Plattform erzeugt und veröffentlicht |
vulns |
0 affected |
Der letzte Scan und seine VEX zeigen keine als betroffen markierte Komponente — keine kritischen oder hohen Befunde |
vex |
0 affected |
Aktuell ist keine Komponente als von einer bekannten Schwachstelle betroffen markiert |
signed |
yes |
Die veröffentlichten Artefakte tragen keyless-Cosign-Attestationen (Fulcio + Rekor), verifiziert mit cosign verify-attestation |
Die vierte Zeile ist inzwischen grün. Die Pipeline attestiert jedes veröffentlichte Image keyless mit cosign (die CycloneDX-SBOM wird als signierte in-toto-Attestation an den Image-Digest gebunden) und signiert den Plattform-SBOM-Blob; die Signatur-Marker je Unit fließen ins Badge. Frühere Läufe verzeichneten diesen Schritt als best-effort und meldeten no — das Badge existierte genau dafür, dieses unfertige Detail sichtbar zu machen; heute meldet es den verzeichneten Erfolg. Die keyless-Verifikationskette (Fulcio + Rekor) wird bei jedem Publish in CI ausgeführt.
Monitoring zwischen den Releases
Badges und VEX sind Momentaufnahmen; eine Plattform muss außerdem bemerken, wenn ein neues Advisory bereits Ausgerolltes betrifft. Seit dem 15. November 2026 betreibt openEduSuite dafür eine kontinuierliche Monitoring-Ebene: Eine Dependency-Track-Instanz in der Produktionsbereitstellung nimmt jedes CycloneDX-SBOM über dieselbe Pipeline auf, die es auch veröffentlicht, und zwar planmäßig und bei jedem Release; die resultierenden Befunde fließen zurück in die Evidenz-Pipeline. Der erste verifizierte Durchlauf war kein Testlauf: Das Hochladen eines echten Image-SBOMs ergab 17 Befunde — 1 kritischen, 12 hohe und 4 mittlere, darunter Advisories aus dem laufenden Jahr — also genau die Klasse von Signalen, die zwischen den Releases auffallen soll, statt erst beim Build entdeckt zu werden.
Evidenztiefe: Was diese SBOMs tatsächlich sind
Präzision darüber, was die Dateien enthalten, gehört zur Ehrlichkeit:
- Chart-SBOMs (
sbom-chart-*) entstehen aus demChart.yamljedes Helm-Charts. Sie erfassen, was das Chart deklariert: seine Abhängigkeiten und die Image-Referenzen in seinen Werten. Sie sind deklarierte Abhängigkeits-Metadaten, keine Inventarliste der Runtime-Layer in den Images, die das Chart ausrollt. Seit dem 15. November 2026 halten sie zusätzlich jede konkrete Image-Referenz aus den Chart-Werten fest, mit Digest, sofern einer bekannt ist, und einem explizitendigest-resolved=false-Marker statt eines erfundenen Werts, wenn nicht. - Image-SBOMs (
sbom-image-*) entstehen aus den Images selbst. Ist ein Scanner wie Syft auf dem CI-Runner verfügbar, werden sie um die echte Layer-Inventarliste des Images ergänzt. Ohne Scanner degenerieren sie zu einem gültigen, aber reinen Metadaten-Dokument, das das Image nennt, ohne seinen Inhalt aufzulisten; die Pipeline darf das nicht verschleiern. - Fleet-Image-SBOMs (
sbom-fleet-*) schließen die Lücke zwischen beidem: Ein Scan-gegen-Digests-Schritt nimmt jeden attestierten Upstream-Digest und inventarisiert seine echten Layer. Der Sprung ist konkret — ein ausgerollter Akka-Chat-Backend ging von 0 Komponenten im Chart-Dokument auf über 7.000 Komponenten im gescannten Fleet-SBOM. - Das Plattform-Aggregat führt die Einzeldokumente in einen CycloneDX- und einen SPDX-Bericht zusammen. Es ist nur so tief wie die Einheiten, die es zusammenführt.
Abdeckung ist real, Tiefe ist ungleich, und beides wird hier benannt.
Ausgelieferte Images vs. Registry
Eine faire Frage ist, ob registry.openedusuite.org jedes Image enthält, das die Plattform ausführt. Das tut es nicht — und seit dem 15. November 2026 ist das eine gemessene, in einem Register festgehaltene Tatsache statt einer Schätzung. Die Registry hält, was das Projekt selbst baut und veröffentlicht: den Nix-gebauten Teil (opencloud, dex, k8up, postgresql, cloudnative-pg, agentflow, helmfile, collab-dashboard, rspamd), den typst-render-Mirror, der in den Projekt-Namensraum gewandert ist, sowie die sbom- und badges-Repositories. Die ausgelieferte Flotte ist größer: Die Helm-Charts referenzieren dutzende Upstream-Images von Docker Hub, ghcr.io, quay.io und anderen Registries (Monitoring-Stack, n8n, Zammad, TYPO3, Grommunio, Etherpad, SeaweedFS, RStudio und mehr), dazu mehrere eigene Images aus klassischen Dockerfiles und den Node-basierten Dienst auf Drittanbieter-Basisimages. Upstream-Images laufen aus ihren jeweiligen Upstream-Registries, die klassischen Eigenbau-Images liegen unter ghcr.io/openedusuite. Diese Einheiten sind nicht in jedem Fall auf die eigene Registry gespiegelt — aber sie sind nicht mehr unsichtbar: Jede ist per Digest an ihrer Quelle attestiert und mit echter Layer-Inventarliste gescannt, festgehalten in demselben Register, aus dem sich auch die Badges ableiten.
Warum nicht jedes Image Nix-gebaut ist
Update (16. November 2026) — Politik: Die Plattform ist einer vollständig NixOS-basierten Container-Flotte verpflichtet, ohne Ausnahmen. Die unten beschriebene Mischung ist nicht der akzeptierte Endzustand, sondern der aktiv schrumpfende Migrationsrückstand, der je Einheit im Register geführt wird (SCG-014). Im selben Beschluss wurde ein nacktes
latestals Endzustand überall verworfen: Jede ausgelieferte Referenz muss einen Versions-Tag oder einen Digest tragen (SCG-009/014). Welle 0 wurde noch am selben Abend ausgeliefert — die zehn verbliebenen nacktenlatest-Referenzen der Flotte (Nxmig-001…010) sind inzwischen alle gepinnt, das committete Inventar enthält null ungepinnte Referenzen, und das Gate ist grün; verbleibend ist die Nix-Konvertierung der klassischen eigenen Images (Welle 1) und des Upstream-Long-Tails (Welle 2).Update (17. November 2026) — Wellen 1 und 2: Der Derivat-Rückstand von Welle 1 ist nun erstellt, gebaut und veröffentlicht: Das Nix-Flake des Projekts führt 55 Image-Derivate — die ursprünglichen 17 Nix-gebauten Images, 12 weitere aus nixpkgs gebaute (node-exporter, oauth2-proxy, hedgedoc, grafana, prometheus, rspamd, mariadb, mysqld-exporter, openldap, stalwart, git, memcached-exporter) sowie 26 eigenständige Images, die neu als digest-gepinnte
dockerTools.pullImage-Derivate konvertiert wurden (AppSuite-Komponenten und Operation-Guide-Images, Indico, k8up, dkimpy-milter, eigene Service-Images, SOGo-Varianten, CloudNativePG, drawio, excalidraw, XWiki u. a.). Alle 55 werden auf dem In-Cluster-Nix-Builder gebaut und sowohl in die eigene Registry als auch in den Fleet-Spiegel veröffentlicht. Welle 2 hat alle 96 Upstream-Referenzen in die Fleet-Registry gespiegelt (zwei digest-gepinnte Images nur per Digest). Verbleibend ist der Rollout: jede Deployment-Manifest auf ihr Nix-gebautes Äquivalent umzustellen (je Einheit Nxmig-ID), plus eine dokumentierte Datenintegritäts-Ausnahme (ein korruptertoss-core-Spiegel in der Fleet-Registry, der auf eine authentifizierte Neuspiegelung wartet).Update (18. November 2026) — Wave-1b-Rollout: Der Manifest-Rollout ist abgeschlossen und verifiziert. Der erste Versuch zeigte genau die Klasse von Problemen, die die wiederaufgebauten Images lösen sollten — klassische Basis-Images liefern Verhalten (ca-certificates, das vollständige Standard-
/etc/nginx-Layout inklusivefastcgi_params, ein vorhandenes/tmpfür die Nginx-Temp-Pfade, root-gehörte busybox/git-Einstiegspunkte, coreutils für Warteschleifen, ein Konfigurationslese-Mechanismus für mysqld-exporter), das ein minimales Nix-Image nicht mitbringt; außerdem trugen mehrere Nix-Builds weiterhin aspirationale Versions-Slots statt der real gebauten Versionen. Die Ursachen wurden in den Derivaten behoben, jedes betroffene Image neu gebaut, laufzeitgeprüft und neu veröffentlicht; die Deployments wurden danach auf die ehrlichen Tags umgestellt (z. B.postgres 17.11-nix → 17.5-nix,nginx 1.30-nix → 1.26.3-nix,oauth2-proxy 7.15.6-nix → 7.7.1-nix). Die Wave-1b-Umstellungen kamen inkrementell über 58 Manifest-Dateien — oauth2-proxy-Instanzen, busybox/git-Init- und -Probe-Container, Postgres, Nginx-Workloads, mysqld-exporter, die eigenen App-Images (SOGo-Varianten, python-Seitencar, calrs, hedgedoc, Indico, kitodo, stalwart-webui, mariadb, memcached-exporter, drawio/excalidraw/EWOKSweb) sowie CloudNativePG mit seinem Barman-Cloud-Plugin — und wurden über ArgoCD in verifizierten Batches ausgerollt: Alle betroffenen Deployments sind bereit, und die einzigen verbliebenen Cluster-Fehler sind die vorbestehenden, separat verfolgten Punkte (ein defektermariadb-galera-Digest, eine älterestalwart-Referenz, Monitoring-CRD-Größe) — nicht die Wave-1b-Rollouts. Damit schließt sich der Kreis, den der frühere Nix-Shift-Artikel (datiert 14.11.2026) begonnen hat: Die ausgelieferte eigene Flotte ist Nix-gebaut, versionstaggert und ehrlich.
Die Nix-Migration hat die Images neu gebaut, die das Projekt selbst baut oder forkt, sowie die Plattform- und Betriebs-Images: reproduzierbare Builds, Abhängigkeitsgraphen und der Betrieb in abgeschotteten Netzen waren das Ziel, und für diese Images ist der Abhängigkeitsgraph konstruktionsbedingt reproduzierbar. Alles andere blieb bewusst ein klassischer Container-Build:
- Große Legacy-Anwendungsstapel (Moodle, ILIAS, Limesurvey, TYPO3, Bookstack, Zammad, Grommunio) liefern komplexe Upstream-Images mit tief vererbten Dockerfiles; sie in NixOS-Containern nachzubauen hatte ein schlechtes Aufwand-Nutzen-Verhältnis für die Plattform, daher bleiben sie klassische Images und werden auf Chart- und Image-Ebene gescannt.
- Das
images/-Verzeichnis ist der vorgesehene Ort für die eigenen Nicht-Nix-Images, die klassische Dockerfiles brauchen. - Der Node-basierte Dienst steht auf Drittanbieter-Basisimages und bringt einen eigenen Abhängigkeitsbaum mit.
Die Flotte ist also eine Mischung: ein reproduzierbarer Nix-Kern und ein klassischer langer Schwanz. Jeder Teil ist in seiner jeweiligen Tiefe von der Pipeline abgedeckt; die Tiefe ist das, was sich unterscheidet, und sie zu benennen ist der Sinn dieses Dokuments.
Gap-Register: Was fehlt und wie es geschlossen wird
Dieses Register ist die Arbeitsliste des Projekts für die Lieferketten-Ebene. Jede Zeile nennt eine Lücke und was es bedeutet, sie zu schließen, damit die Arbeit ein adressierbares Backlog ist statt einer vagen Roadmap. Die kanonische, immer aktuelle Fassung wird im Repository als GAPS.md geführt; dieser Artikel spiegelt sie. Der Artikel ist live gegangen, indem das Register abgearbeitet wurde, nicht indem er umgeschrieben wurde; das Register bleibt der Treiber dafür, was sich hier ändert.
| Lücke | Stand | Schließen heißt (Abnahmekriterium) |
|---|---|---|
| Die eigene Registry hält nur den Nix-gebauten Teil; die meisten ausgelieferten Images laufen aus Upstream-Registries | Teilweise | erfüllt: Ein kanonisches, CI-geprüftes Inventar der ausgelieferten Flotte existiert (192 Referenzen: 96 eigene / 96 Upstream, alle gepinnt), und jede Upstream-Einheit ist per Digest an ihrer Quell-Registry attestiert (96/96, keine unaufgelöst); die Abnahme erlaubt ausdrücklich Attestation statt vollständiger Spiegelung — die Spiegelung der restlichen Einheiten bleibt offen |
| Chart-SBOMs sind deklarierte Metadaten, kein gebauter Inhalt | Erledigt | erfüllt: Chart-SBOMs halten jede konkrete Image-Referenz aus den Chart-Werten fest, mit Digest, wo einer bekannt ist (und explizitem Marker statt erfundenem Wert, wo nicht), und ein Scan-gegen-Digests-Schritt inventarisiert die echten Layer jedes attestierten Upstream-Images (2026-11-15) |
| Image-SBOMs sind ohne Syft reine Metadaten | Erledigt | erfüllt: Syft ist in CI versioniert gepinnt, das Gate scheitert an metadatenlosen pflichtgescannten SBOMs, und Build-Kontext-Einheiten sind als declared only gekennzeichnet |
| VEX-Tiefe gleich SBOM-Tiefe; eine leere VEX kann "kein Scan" statt "keine Befunde" bedeuten | Erledigt | erfüllt: Der Scan läuft gegen echte Images und Digests statt gegen Deklarationen; VEX-Dokumente unterscheiden gescannt-ohne-Befund von nicht-gescannt; ein täglicher VEX-Analyse-Workflow aggregiert jedes Dokument in einen committeten Bericht, gated auf neue, nicht eingeordnete kritische/hohe Befunde und reagiert über Reconcile (nur Nachweis der Abwesenheit) und Propose (nur freigegebene Vorschläge); seit dem 16. November 2026 fließt die Scanner-Schweregradstufe in jedes Statement, sodass das Delta-Gate nicht geblendet werden kann |
Das signed-Badge bleibt no: cosign ist best-effort und sein Ergebnis fließt nicht ins Badge |
Umgesetzt | die Pipeline installiert gepinntes cosign, attestiert jedes veröffentlichte Image keyless (signierte in-toto-CycloneDX-Bindung an den Image-Digest), signiert den Plattform-SBOM-Blob und zeichnet Marker je Unit auf, die das Badge steuern (signed = yes); die Fulcio-+Rekor-Kette wird beim Publish in CI ausgeführt |
| Badge-Frische: Werte änderten sich nur beim Release und trugen keinen Zeitstempel | Erledigt | erfüllt: Badge-Payloads tragen den Evidenz-Zeitstempel und ein maschinenlesbares Alter, und ein täglicher Zeitplan läuft die Pipeline erneut durch |
| Eigene SBOMs für die Nix-Flotte jenseits von opencloud | Umgesetzt | flottenweite Erzeugung über den kanonischen Satz der 14 tatsächlich unter openedusuite-nix/ veröffentlichten Images (2026-11-14 an den liveen Registry-Katalog angeglichen), das Scan-Pflicht-Gate, ein OpenVEX je Image, Referrer-Veröffentlichung über automatische Registry-Erkennung und keyless-Attestation — die Referrer je Image wurden live verifiziert (25–31 je Image für die Phase-2-Flotte) |
| Der Node-basierte Dienst hatte kein Runtime-SBOM | Erledigt | erfüllt: sbom-node-intercom-* wird aus seiner Lockdatei erzeugt (296 Komponenten), gescannt, gate-geprüft und ins Aggregat eingerechnet |
Ausgelieferte Images nutzten den nicht reproduzierbaren Tag latest |
Teilweise | erfüllt (15.11.2026 + Welle 0 am 16.11.2026): Das no-latest-Gate scannt die ausgerollten ArgoCD-Manifeste cross-repo; Politik am 16.11.2026 auf „Versionstags überall“ verschärft — nacktes latest ist kein zulässiger Endzustand mehr; das committete Inventar enthält null ungepinnte Referenzen (das frühere Auto-Update-Trio ist digest-gepinnt, die Freigabelisten-Einträge wurden gelöscht), das no-bare-latest-Gate ist grün; die CI-Verdrahtung des Gates erfolgte am 16.11.2026 (der --no-bare-latest-Schritt im SBOM-CI-Fleet-Inventar-Job erzwingt null ungepinnte Referenzen bei jedem Push/PR) |
| Ein früherer Artikel beschreibt eine vollständig NixOS-basierte Flotte; die heutige Mischung entspricht dem nicht | In Arbeit | Die Korrektur (14.11.2026) bleibt als wahrheitsgetreues Protokoll dessen bestehen, was ausgerollt war; seit 16.11.2026 ist die vollständig NixOS-basierte Flotte wieder das erklärte Ziel — die Mischung ist der Migrationsrückstand (SCG-014); Welle 0 (null nackte latest) ist abgeschlossen; Welle 1 ist für die eigenen Images abgeschlossen (55 Nix-Image-Derivate gebaut und veröffentlicht, 17.11.2026), der Manifest-Rollout folgte in Wave 1b am 18.11.2026 (58 Manifest-Dateien auf ehrliche Nix-Tags umgestellt, alle betroffenen Deployments verifiziert); Welle 2 hat alle 96 Upstream-Referenzen in die Fleet-Registry gespiegelt (17.11.2026); die Zeile schließt erneut, wenn keine Nicht-Nix-Referenz mehr ausgerollt ist |
| Einige veröffentlichte Images liegen in einem persönlichen Namensraum statt unter der Projekt-Organisation | Erledigt | erfüllt: typst-render ist in die Projekt-Registry konsolidiert und die Live-Bereitstellung darauf umgestellt (2026-11-15); collab-dashboard war bereits konsolidiert; snipr ist als nicht existierende Alt-Referenz dokumentiert, nicht als ausgerollter Inhalt |
| Noch kein kontinuierliches Dependency-Monitoring (zum Beispiel Dependency-Track) | Im Betrieb | erfüllt: Dependency-Track v5.2.1 läuft in der Produktionsbereitstellung, CI lädt jedes CycloneDX-SBOM planmäßig hoch, und die Befunde fließen zurück in die Badge-Pipeline — siehe Abschnitt „Monitoring zwischen den Releases“ |
Vollständig Nix-basierte Flotte, Versionstags überall (kein nacktes latest) |
In Arbeit | Ein kanonisches, CI-geprüftes Inventar existiert (192 Referenzen, 0 ungepinnt, 16.11.2026); Welle 0 ausgeliefert: alle zehn nackten latest-Referenzen sind gepinnt (Digest-Pins für drawio/excalidraw/ewoksweb/open-webui, Versions-Tags für seaweedfs/socat/haproxy/curl/nixos/nix, kubectl auf das vorhandene Nix-Image umgestellt) und per ArgoCD/helm/kubectl ausgerollt; Welle 1 + Wave 1b: alle Nix-Derivate für die klassischen eigenen Images erstellt, auf dem Nix-Builder gebaut, in beide Registries veröffentlicht (55 Derivate inkl. 26 digest-gepinnter gezogener Images, 17.11.2026) und am 18.11.2026 auf ehrlichen Tags ausgerollt (58 Manifest-Dateien über oauth2-proxy, busybox/git-Inits, postgres, nginx, mysqld-exporter, eigene App-Images und CloudNativePG; alle betroffenen Deployments bereit); Welle 2: alle 96 Upstream-Referenzen in die Fleet-Registry gespiegelt (17.11.2026); Abnahme: no-bare-latest-Gate grün (erfüllt) und CI-verdrahtet (16.11.2026), und null eigene Nicht-Nix-Referenzen (nur eine dokumentierte toss-core-Spiegelkorruption und vorbestehende Legacy-Referenzen verbleiben) |
| Upload in eine Behörden-Registry | Entscheidung (verworfen) | die eigene Registry ist das Veröffentlichungsziel; die Entscheidung ist hier festgehalten |
Der Hinweis, der für die gesamte Evidenz gilt, bleibt unverändert: Ein grünes vulns-Badge ist eine Momentaufnahme des letzten Scans, kein Sicherheitszertifikat, und jeder Wert in diesem Artikel ist eine Momentaufnahme zum Datum oben, nicht für immer.
Was das für Adoptierende ändert
Für eine Institution, die die Plattform evaluiert, ist die Wirkung konkret:
- Vor dem Pull prüfen. Referrer für ein Image abrufen, das die Pipeline veröffentlicht, SBOM ansehen, VEX prüfen und mit den Badges abgleichen, alles vor der ersten Bereitstellung.
- Gleiches Binary, gleiche Evidenz, für das, was die Pipeline veröffentlicht. Die Images, die durch die Pipeline laufen, sind die, die ein Adoptierender aus der eigenen Registry zieht, ohne Build-Schritt und ohne Konto davor. Einheiten, die aus Upstream-Registries laufen, sind per Digest attestiert und mit echter Layer-Inventarliste gescannt, sodass ein Adoptierender sie prüfen kann, auch wenn die eigene Registry nicht ihre Auslieferungsquelle ist.
- Fork-freundlich. Weil die Daten offen und selbst gehostet sind, kann ein Adoptierender nachprüfen, neu veröffentlichen und die Evidenz in die eigenen ISMS-Werkzeuge integrieren. Dieselben Dateien, die hinter den Badges stehen, sind die, die ein Compliance-Prozess einer Hochschule importieren kann, ein Thema des Begleitartikels zur maschinenlesbaren Grundschutz++-Compliance-Ebene.
Call to Action
- Evidenz lesen: die Plattform-Badges öffnen (sbom, vulns, vex, signed) und die Registry; die Werte ändern sich, während die Roadmap abgearbeitet wird.
- Pullen und prüfen:
docker pull registry.openedusuite.org/openedusuite-nix/opencloud:9.1.0-nixund danach die Referrer mitoras discoverundoras pullauflisten und ziehen. - Community: Fragen und Erfahrungen beim Prüfen sind in der openEduSuite-Community willkommen: Matrix-Kanal
#opendesk-ce-public:matrix.openedusuite.org.
Die Registry ist die Evidenz, die Badges sind die Ehrlichkeit.